Настройка AAA- и Syslog-сервера в CPT
Понятие AAA- и Syslog-сервера относятся к сетевой инфраструктуре, где одно устройство выступает в роли системы, которая обеспечивает безопасность и управление доступом к ресурсам сети. А второй, в свою очередь, за централизованный прием сообщений о событиях, генерируемых в компьютерной сети.
ААА-сервер отвечает за аутентификацию, авторизацию и учет пользователей и устройств, которые пытаются получить доступ к ресурсам сети.
Функции ААА-сервера:
- аутентификация – проверяет идентичность пользователей и устройств с помощью различных методов аутентификации, таких как логин и пароль, цифровые сертификаты, биометрические данные;
- авторизация – определяет, какие ресурсы сети доступны для пользователей и устройств, прошедших аутентификацию, проверяет права доступа и ограничения для каждого пользователя и устройства;
- учет – ведет учет ресурсов, используемых пользователями и устройствами, отслеживает использование ресурсов, такие как трафик и время доступа.
Syslog-сервер объединяет, хранит и организовывает логи из нескольких источников в одном месте.
Некоторые из функций Syslog-сервера:
- сбор и хранение данных;
- мониторинг в реальном времени;
- уведомления;
- политика хранения логов;
- фильтрация и поиск.
Данные сервисы являются важными в сетевой инфраструктуре, поскольку позволяют централизовано управлять доступом к различным ресурсам, а также централизовано отслеживать отклик системы на конкретные действия пользователей (в том числе несанкционированные).
Топология сети
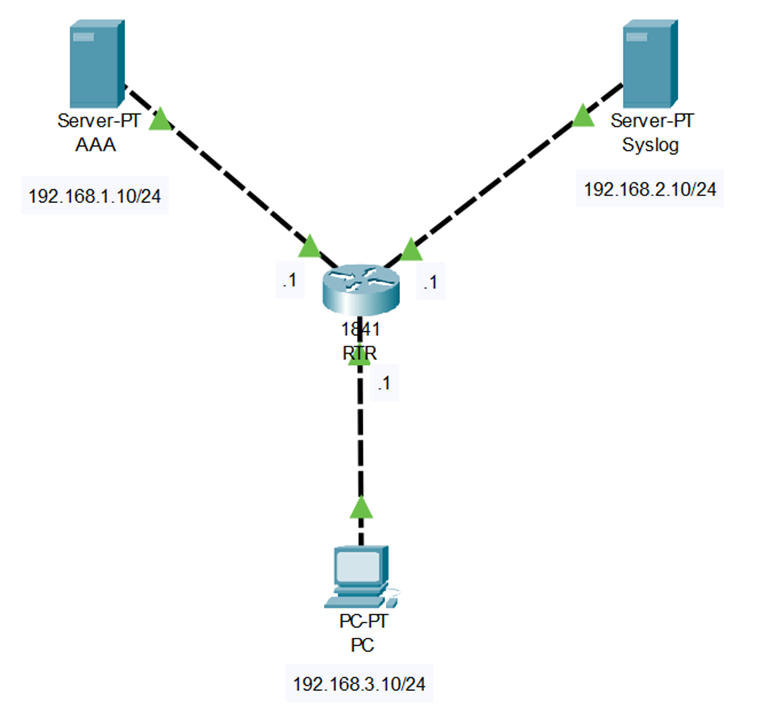
В топологии используется маршрутизатор Cisco 1841 с модулем WIC-1ENET для подключения дополнительного устройства.
| Наименование узла | Интерфейс | IP-адрес | Маска подсети | Шлюз по умолчанию |
|---|---|---|---|---|
| RTR | Fa0/0 | 192.168.1.1 | 255.255.255.0 | – |
| RTR | Fa0/1 | 192.168.2.1 | 255.255.255.0 | – |
| RTR | Eth0/1/0 | 192.168.3.1 | 255.255.255.0 | – |
| AAA | NIC | 192.168.1.10 | 255.255.255.0 | 192.168.1.1 |
| Syslog | NIC | 192.168.2.10 | 255.255.255.0 | 192.168.2.1 |
| PC | NIC | 192.168.3.10 | 255.255.255.0 | 192.168.3.1 |
Настройка сети
В соответствии с топологией выше создайте схему в лабораторной среде Cisco Packet Tracer. Назначьте устройствам IP-адреса, маски подсети и шлюзы.
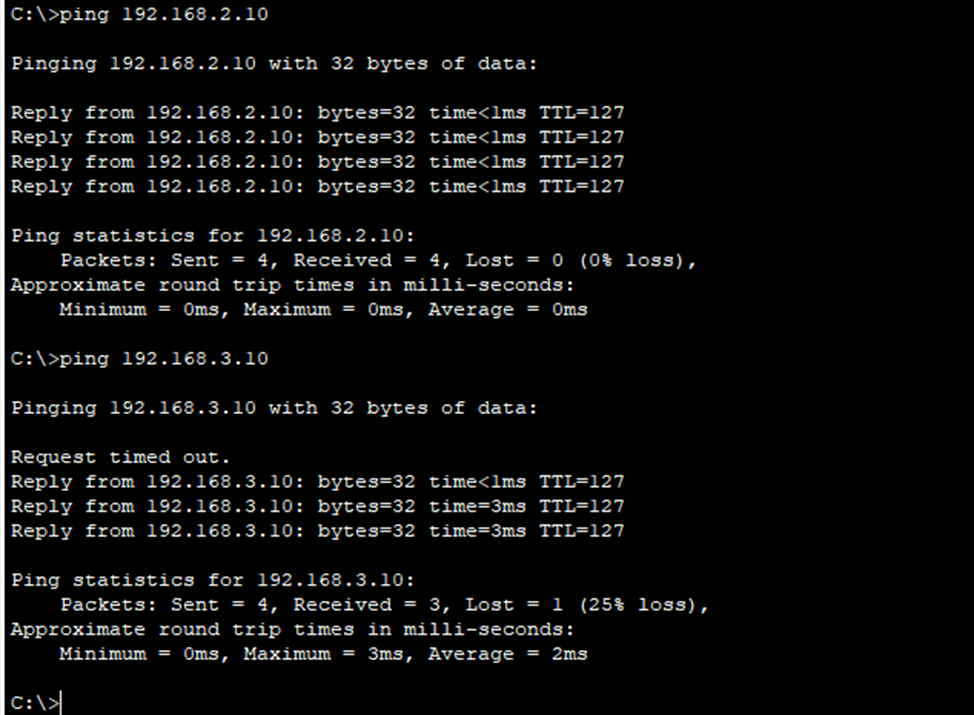
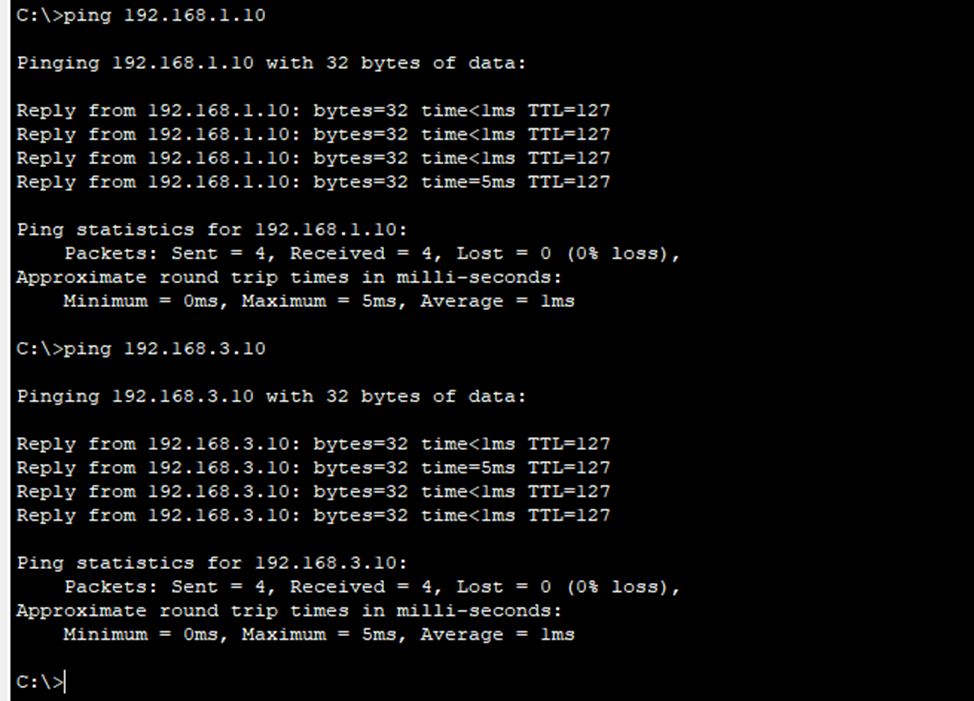
После этого у Вас каждое из устройств должны между собой взаимодействовать:
На AAA:
На Syslog:
На PC:
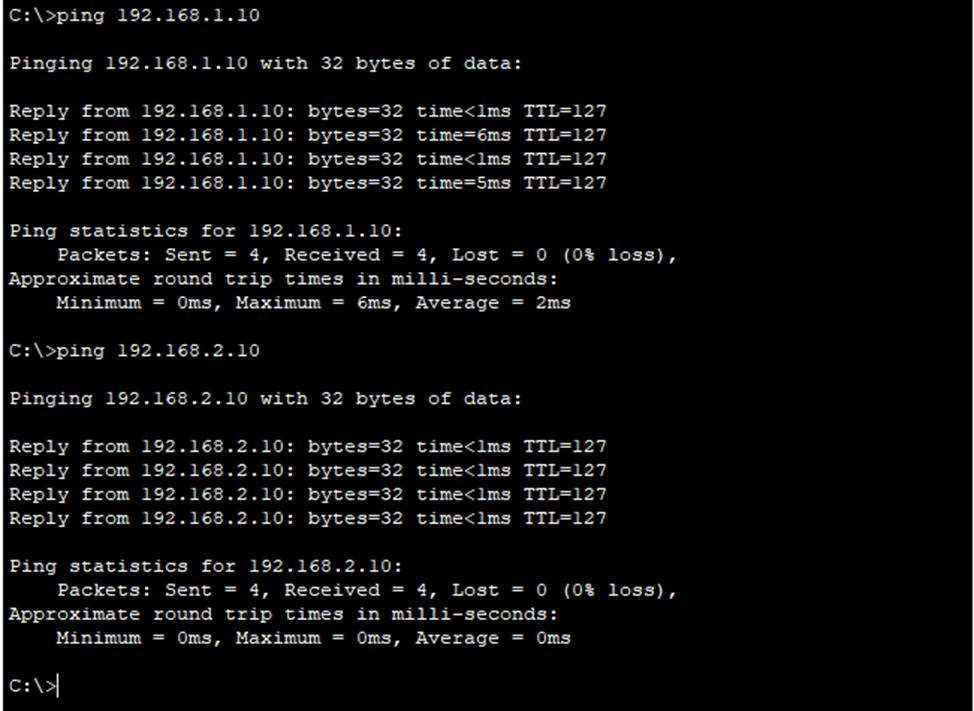
Все узлы в сети между собой связаны. Теперь необходимо настроить сервисы AAA и Syslog.
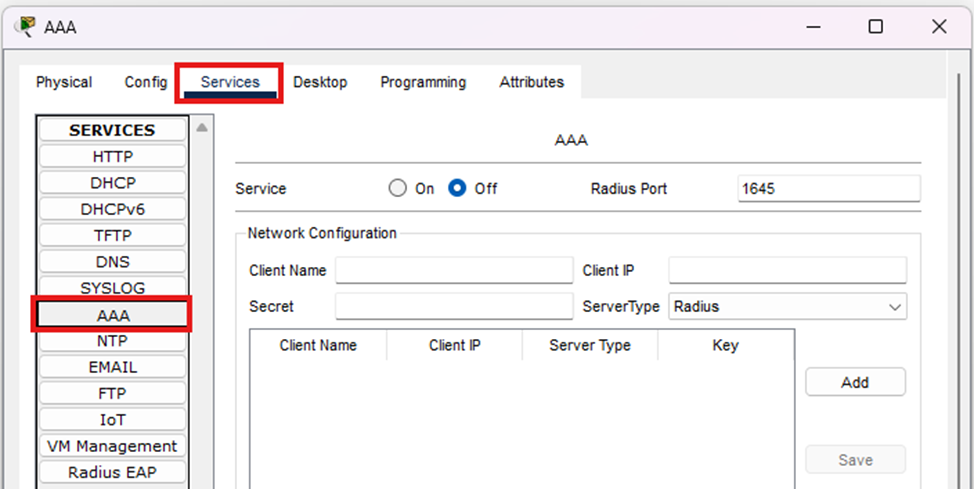
Для этого необходимо перейти на AAA и зайти во вкладку «Services»:
Включить сервис (переключить на «On»), ввести в поле Client Name – RTR1841, в поле Client IP – 192.168.1.1, в поле Secret – P@ssw0rd, изменить поле ServiceType – на протокол Tacacs и нажать кнопку «Add»:
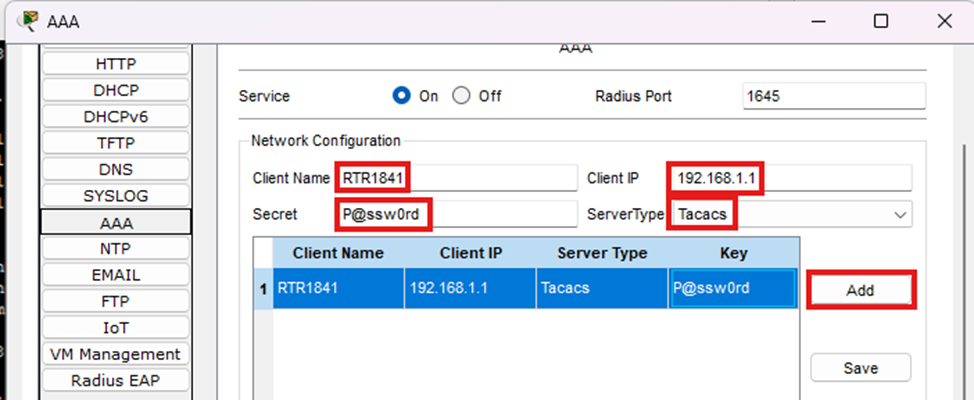
После добавления, в списке отобразиться новое устройство. Теперь для этого устройства необходимо создать несколько учетных записей.
В таблице User Setup необходимо создать учетные записи:
- user/P@ssw0rd
- admin/P@ssw0rd
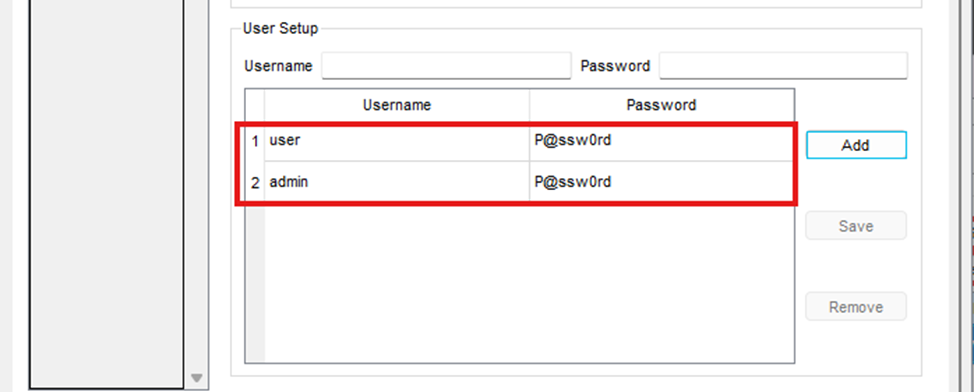
Сервис AAA настроен. Syslog нет надобности настраивать непосредственно на сервер, поскольку по умолчанию служба включена и не требует дополнительных действий.
Остается настроить маршрутизатор RTR и убедиться в корректности работы.
На RTR:
RTR>enable
RTR#config terminal
RTR(config)#username local_admin secret P@ssw0rd
RTR(config)#enable secret P@ssw0rd
RTR(config)#aaa new-model
RTR(config)#tacacs-server host 192.168.1.10
RTR(config)#tacacs-server key P@ssw0rd
RTR(config)#aaa authentication login default group tacacs+ local
RTR(config)#aaa accounting exec default start-stop group tacacs+
RTR(config)#logging on
RTR(config)#logging host 192.168.2.10
RTR(config)#logging trap debugging
RTR(config)#ntp server 192.168.2.10
RTR(config)#service timestamps log datetime msec
RTR(config)#exit
RTR#write
Building configuration...
[OK]
Подробнее по каждой из команд:
- «username local_admin secret P@ssw0rd» – создание учетной записи «local_admin» с паролем «P@ssw0rd». В случае, если AAA-сервер будет недоступен, можно будет авторизоваться из-под локальной учетной записи;
- «enable secret P@ssw0rd» – вход в привилегированный режим (#) с помощью пароля «P@ssw0rd»;
- «aaa new-model» – включает фреймворк для управления доступом, что позволяет использовать команды, которые относятся к AAA;
- «tacacs-server host 192.168.1.10» и «tacacs-server key P@ssw0rd» – указание IP-адреса AAA-сервера и общий ключ, который маршрутизатор и сервер используют для шифрования трафика аутентификации;
- «aaa authentication login default group tacacs+ local» – политика аутентификации для входа. Слово «default» подразумевает, что правила аутентификации применяются ко всем линиям подключения (консоль, VTY). Слово «group tacacs+» – это первичный метод аутентификации, который изначально обращается к AAA-серверу, а вторичный метод («local») – если сервер не отвечает, использовать локальную базу данных пользователей;
- «aaa accounting exec default start-stop group tacacs+» – запись всех действий (кто, что, когда). Также отслеживается факт начала (start) и окончания (stop) сессии на устройстве (кто вошел и кто вышел);
- «logging on» и «logging host 192.168.2.10» – включает отправку служебных сообщений (логов) на внешний Syslog-сервер по указанному адресу;
- «logging trap debugging» – устанавливает уровень детализации отправленных сообщений: debugging – самый подробный уровень детализации;
- «ntp server 192.168.2.10» – указывает маршрутизатору, с кем необходимо синхронизировать время;
- «service timestamps log datetime msec» – обязывает маршрутизатор добавлять к каждому служебному сообщению (логу) дату и время с точностью до миллисекунд.
Теперь необходимо убедиться в корректности настройки и работоспособности.
Для проверки необходимо зайти в консоль на маршрутизаторе RTR:
При входе в консоль появилось строка-приглашения авторизации. Для начала необходимо проверить вход из-под локальной учетной записи. Если все настроено правильно, то войти не получится:
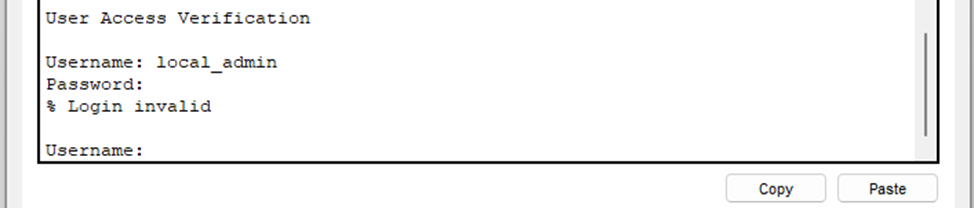
Как видно, войти не получается. Теперь нужно попытаться авторизоваться с помощью учетных записей, которые были созданы на AAA-сервере:
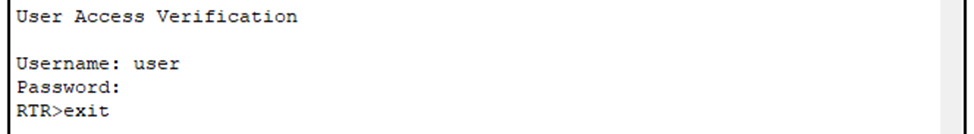
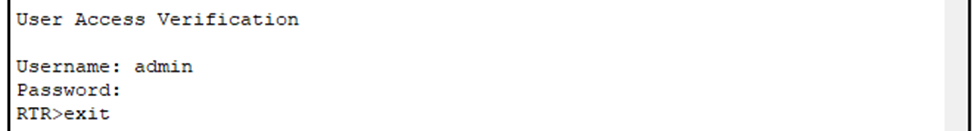
Работает!
Теперь необходимо создать «нештатную» ситуацию, когда по какой-то причине AAA-сервер становится недоступным.
Нужно зайти на AAA и выключить интерфейс:
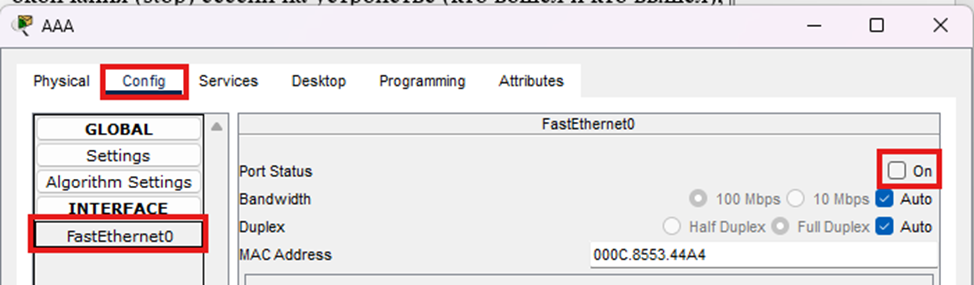
При попытке входа в учетную запись, которая была создана на AAA-сервере:
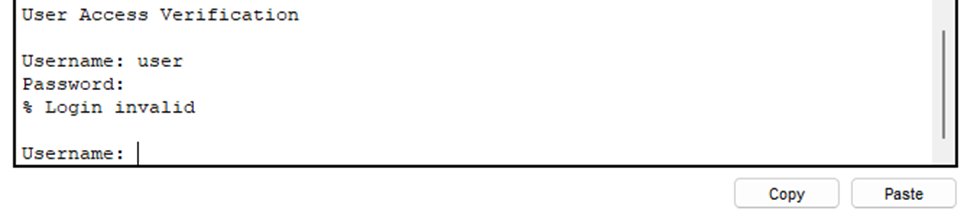
Видно, что авторизоваться не получается, поскольку сервер недоступен. А как дела обстоят с локальной учетной записью?
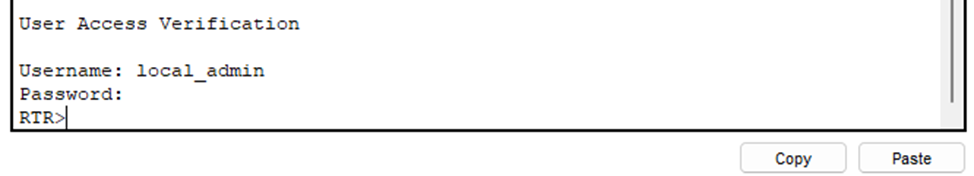
Через небольшую задержку вход в локальную учетную запись будет выполнен. Задержка возникает из-за того, что маршрутизатор вначале пытается обратиться к ААА-серверу. Поскольку сервер не отвечает, выполняется вход в локальную учетную запись.