Организация сетевого администрирования в EVE-NG на примере сети организации «Кибер-Щит Сервисез» (2 часть)
Параметры сетевых устройств
| Template | Name/prefix | CPU | RAM (MB) | Ethernets |
|---|---|---|---|---|
| Cisco vIOS Router | RTR-IS-Edge | 1 | 512 | 4 |
| Cisco vIOS Router | RTR-IS-LAN | 1 | 512 | 4 |
| Cisco vIOS Switch | SW-IS | 1 | 512 | 8 |
| Virtual PC (VPCS) | PC-IS-1 | – | – | – |
| Virtual PC (VPCS) | PC-IS-2 | – | – | – |
| Virtual PC (VPCS) | PC-IS-Admin | – | – | – |
Обратите внимание, что у Virtual PC с наименованиями Client-1 и Client-2 изменены иконки на «PC-2D-Laptop-Generic-S».
Подключения между устройствами
| Наименование узла | Интерфейс | IP-адрес | Маска подсети | Шлюз по умолчанию |
|---|---|---|---|---|
| ISP | Gi0/3 | 3.3.3.1 | 255.255.255.252 | – |
| RTR-IS-Edge | Gi0/0 | 3.3.3.2 | 255.255.255.252 | – |
| RTR-IS-Edge | Gi0/1 | 10.1.1.1 | 255.255.255.252 | – |
| RTR-IS-Edge | Tunnel0 | 20.20.20.2 | 255.255.255.252 | – |
| RTR-IS-LAN | Gi0/0 | 10.1.1.2 | 255.255.255.252 | – |
| RTR-IS-LAN | Gi0/1 | 172.16.3.1 | 255.255.255.128 | – |
| RTR-IS-LAN | Gi0/2 | 172.16.3.129 | 255.255.255.128 | – |
| RTR-Main | Tunnel1 | 20.20.20.1 | 255.255.255.252 | – |
| SW-IS | Gi0/0-2 | – | – | – |
| PC-IS-1 | NIC | DHCP | DHCP | DHCP |
| PC-IS-2 | NIC | DHCP | DHCP | DHCP |
| PC-IS-Admin | NIC | DHCP | DHCP | DHCP |
Топология сети
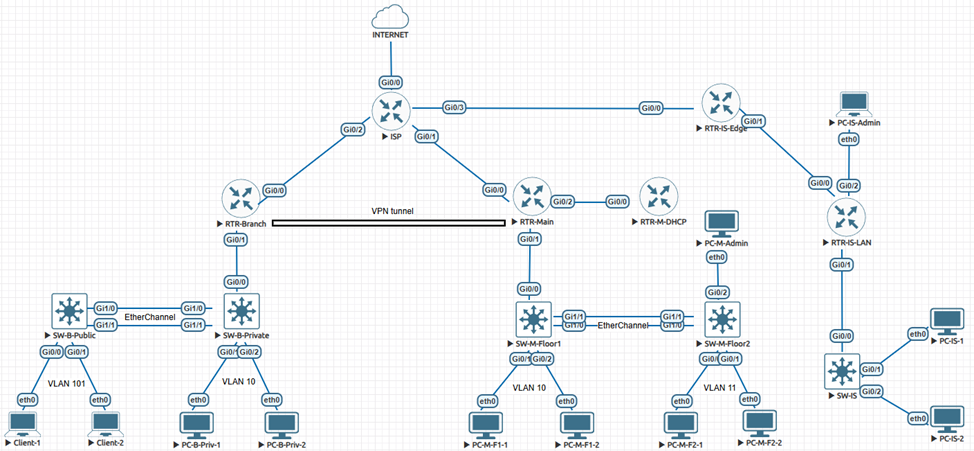
Организация настройки сети
Как видно, к существующий сети должен быть добавлен отдел информационной безопасности, который некогда принадлежал другой организации. Важно: при переходе сетевой администратор данного отдела изменил адресное пространство, однако протокол динамической маршрутизации оставил прежним – EIGRP (проприетарный протокол Cisco).
Проблема заключается в том, что в уже функционирующей сети используется протокол динамической маршрутизации OSPF. Тем не менее необходимо организовать сходимость между данными сегментами сети на базе разных протоколов динамической маршрутизации.
Добавьте недостающие устройства в соответствии с топологией выше. Также выполните базовую настройку на добавленных сетевых устройствах!
Пример базовой настройки маршрутизатора RTR-Main:
Router>enable
Router#config terminal
Router(config)#hostname rtr-main
rtr-main(config)#no ip domain-lookup
rtr-main(config)#enable secret P@ssw0rd
rtr-main(config)#line console 0
rtr-main(config-line)#password P@ssw0rd
rtr-main(config-line)#login
rtr-main(config-line)#exit
rtr-main(config)#line vty 0 15
rtr-main(config-line)#password P@ssw0rd
rtr-main(config-line)#login
rtr-main(config-line)#exit
rtr-main(config)#ip domain name ditk.local
rtr-main(config)#crypto key generate rsa
The name for the keys will be: rtr-main.ditk.local
Choose the size of the key modulus in the range of 360 to 4096 for your
  General Purpose Keys. Choosing a key modulus greater than 512 may take
  a few minutes.

How many bits in the modulus [512]: 2048
rtr-main(config)#ip ssh version 2
rtr-main(config)#username admin privilege 15 password P@ssw0rd
rtr-main(config)#line vty 0 15
rtr-main(config-line)#transport input ssh
rtr-main(config-line)#login local
rtr-main(config-line)#logging synchronous
rtr-main(config-line)#exit
rtr-main(config)#do write
Настройка ISP
Необходимо доработать ISP, чтобы можно было из новой сети выходить в Интернет.
Password: P@ssw0rd
isp>enable
Password: P@ssw0rd
isp#config terminal
isp(config)#access-list 1 permit any
isp(config)#ip nat inside source list 1 interface gi0/0 overload
isp(config)#interface gi0/0
isp(config-if)#ip nat outside
isp(config-if)#exit
isp(config)#interface range gi0/1-3
isp(config-if-range)#ip nat inside
isp(config-if-range)#exit
isp(config)#interface gi0/3
isp(config-if)#no shutdown
isp(config-if)#ip address 3.3.3.1 255.255.255.252
isp(config-if)#exit
isp(config)#do write
Чтобы убедиться, что все правильно настроено, необходимо выполнить команду «do show ip interface brief».
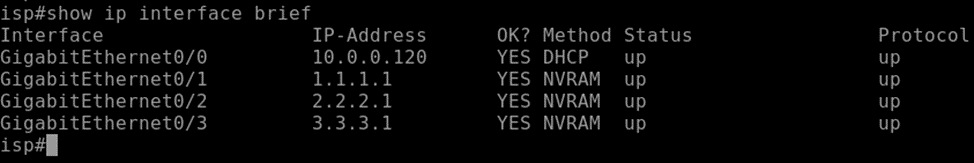
Напоминаю, IP-адрес на интерфейсе «Gi0/0» может отличаться!
Настройка маршрутизаторов
На RTR-IS-LAN:
Password: P@ssw0rd
rtr-is-lan>enable
Password: P@ssw0rd
rtr-is-lan#config terminal
rtr-is-lan(config)#interface gi0/0
rtr-is-lan(config-if)#no shutdown
rtr-is-lan(config-if)#ip address 10.1.1.2 255.255.255.252
rtr-is-lan(config-if)#exit
rtr-is-lan(config)#interface gi0/1
rtr-is-lan(config-if)#no shutdown
rtr-is-lan(config-if)#ip address 172.16.3.1 255.255.255.128
rtr-is-lan(config-if)#ip helper-address 10.1.99.2
rtr-is-lan(config-if)#exit
rtr-is-lan(config)#interface gi0/2
rtr-is-lan(config-if)#no shutdown
rtr-is-lan(config-if)#ip address 172.16.3.129 255.255.255.128
rtr-is-lan(config-if)#exit
rtr-is-lan(config)#router eigrp 1
rtr-is-lan(config-router)#passive-interface default
rtr-is-lan(config-router)#no passive-interface gi0/0
rtr-is-lan(config-router)#network 172.16.3.0 0.0.0.255
rtr-is-lan(config-router)#network 10.1.1.0 0.0.0.3
rtr-is-lan(config-router)#no auto-summary
rtr-is-lan(config-router)#exit
rtr-is-lan(config)#do write
На RTR-IS-Edge:
Password: P@ssw0rd
rtr-is-edge>enable
Password: P@ssw0rd
rtr-is-edge#config terminal
rtr-is-edge(config)#access-list 1 deny 172.16.3.0 0.0.0.127
rtr-is-edge(config)#access-list 1 permit 172.16.3.128 0.0.0.127
rtr-is-edge(config)#ip nat inside source list 1 interface gi0/0 overload
rtr-is-edge(config)#interface gi0/0
rtr-is-edge(config-if)#no shutdown
rtr-is-edge(config-if)#ip address 3.3.3.2 255.255.255.252
rtr-is-edge(config-if)#ip nat outside
rtr-is-edge(config-if)#exit
rtr-is-edge(config)#ip route 0.0.0.0 0.0.0.0 3.3.3.1
rtr-is-edge(config)#interface gi0/1
rtr-is-edge(config-if)#no shutdown
rtr-is-edge(config-if)#ip address 10.1.1.1 255.255.255.252
rtr-is-edge(config-if)#ip nat inside
rtr-is-edge(config-if)#exit
rtr-is-edge(config)#interface tunnel 0
rtr-is-edge(config-if)#ip address 20.20.20.2 255.255.255.252
rtr-is-edge(config-if)#ip mtu 1400
rtr-is-edge(config-if)#ip tcp adjust-mss 1360
rtr-is-edge(config-if)#tunnel source 3.3.3.2
rtr-is-edge(config-if)#tunnel destination 1.1.1.2
rtr-is-edge(config-if)#exit
rtr-is-edge(config)#router eigrp 1
rtr-is-edge(config-router)#passive-interface default
rtr-is-edge(config-router)#no passive-interface gi0/1
rtr-is-edge(config-router)#network 10.1.1.0 0.0.0.3
rtr-is-edge(config-router)#no auto-summary
rtr-is-edge(config-router)# redistribute static
rtr-is-edge(config-router)# redistribute ospf 1 metric 1000000 1 255 1 1500
rtr-is-edge(config-router)#exit
rtr-is-edge(config)#router ospf 1
rtr-is-edge(config-router)#router-id 30.30.30.30
rtr-is-edge(config-router)#passive-interface default
rtr-is-edge(config-router)#no passive-interface tunnel0
rtr-is-edge(config-router)#area 0 authentication
rtr-is-edge(config-router)#network 20.20.20.0 0.0.0.3 area 0
rtr-is-edge(config-router)#redistribute eigrp 1 subnets
rtr-is-edge(config-router)#exit
rtr-is-edge(config)#interface tunnel 0
rtr-is-edge(config-if)#ip ospf authentication-key P@ssw0rd
rtr-is-edge(config-if)#exit
rtr-is-edge(config)#do write
На RTR-Main:
Password: P@ssw0rd
rtr-main>enable
Password: P@ssw0rd
rtr-main(config)#interface tunnel 1
rtr-main(config-if)#ip address 20.20.20.1 255.255.255.252
rtr-main(config-if)#ip mtu 1400
rtr-main(config-if)#ip tcp adjust-mss 1360
rtr-main(config-if)#tunnel source 1.1.1.2
rtr-main(config-if)#tunnel destination 3.3.3.2
rtr-main(config-if)#ip ospf authentication-key P@ssw0rd
rtr-main(config-if)#exit
rtr-main(config)#router ospf 1
rtr-main(config-router)#no passive-interface tunnel1
rtr-main(config-router)#network 20.20.20.0 0.0.0.3 area 0
rtr-main(config-router)#exit
rtr-main(config)#do write
На RTR-M-DHCP:
Password: P@ssw0rd
rtr-m-dhcp>enable
Password: P@ssw0rd
rtr-m-dhcp(config)#ip dhcp pool IS-LAN
rtr-m-dhcp(dhcp-config)#network 172.16.3.0 255.255.255.128
rtr-m-dhcp(dhcp-config)#dns-server 77.88.8.8
rtr-m-dhcp(dhcp-config)#default-router 172.16.3.1
rtr-m-dhcp(dhcp-config)#exit
rtr-m-dhcp(config)#do write
Проверка конфигурации сети
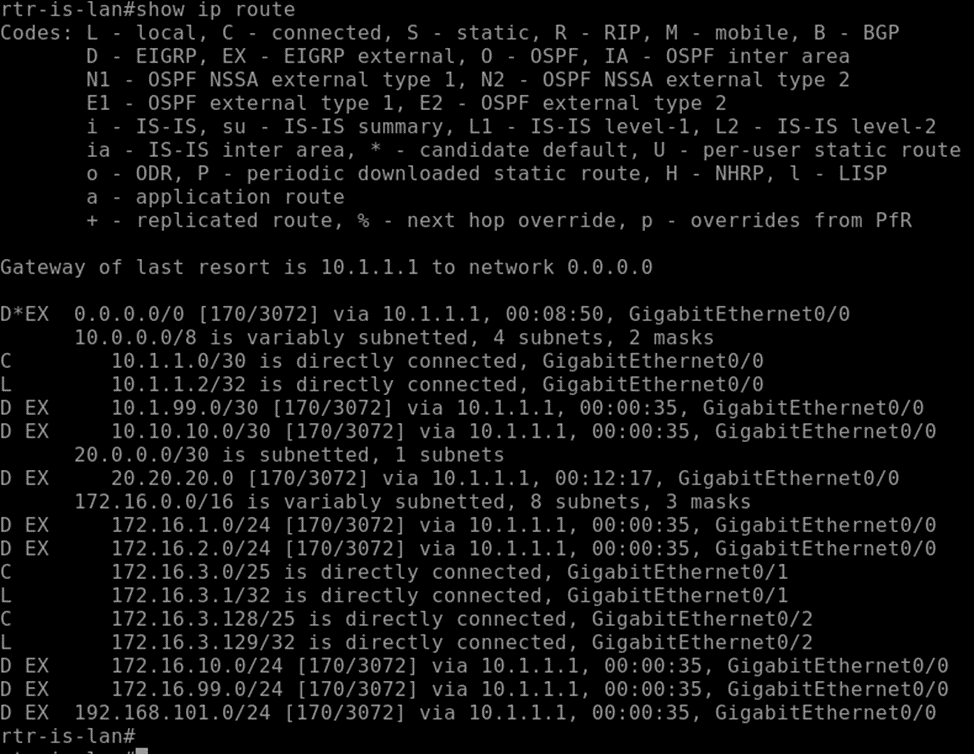
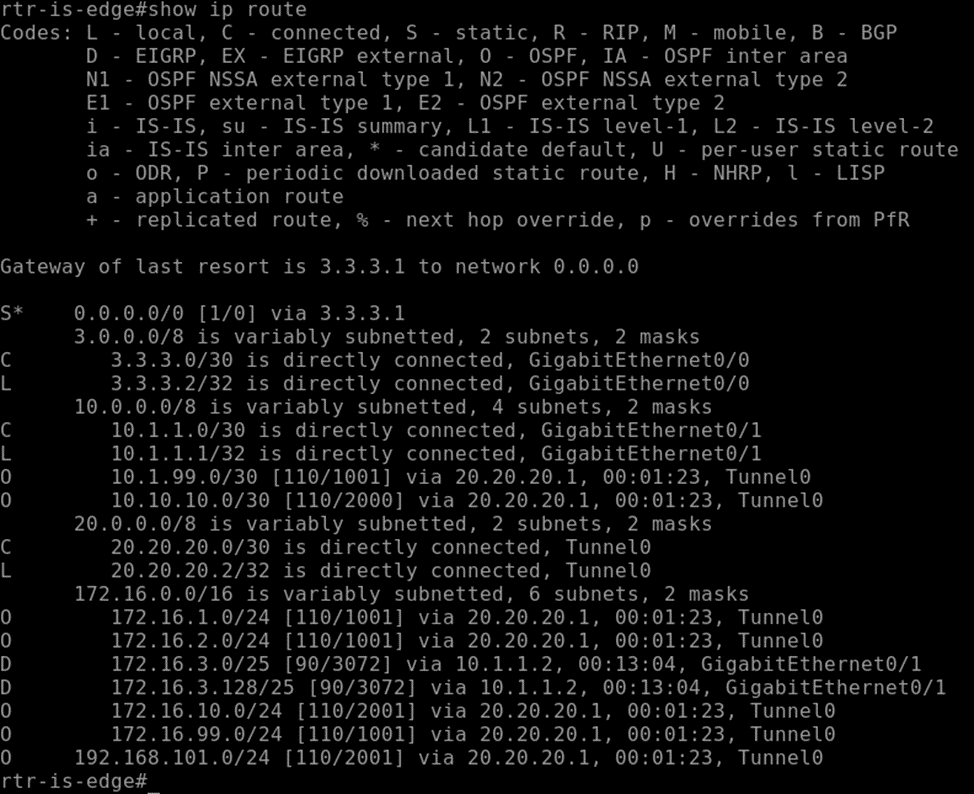
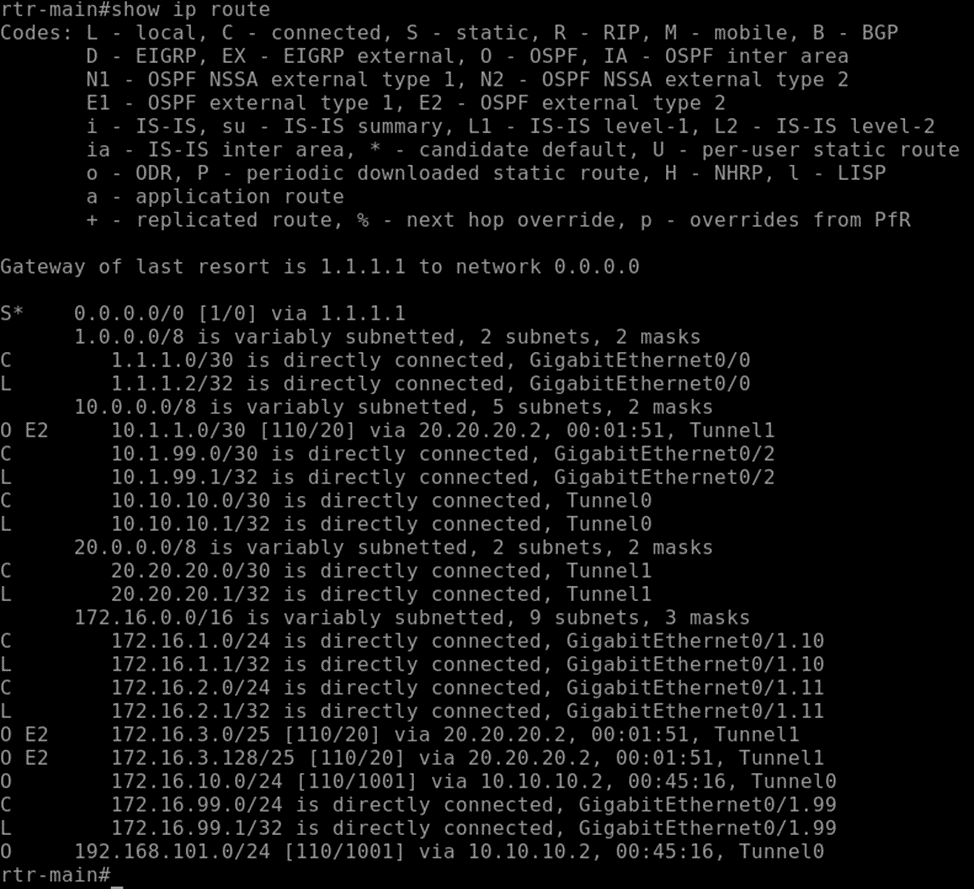
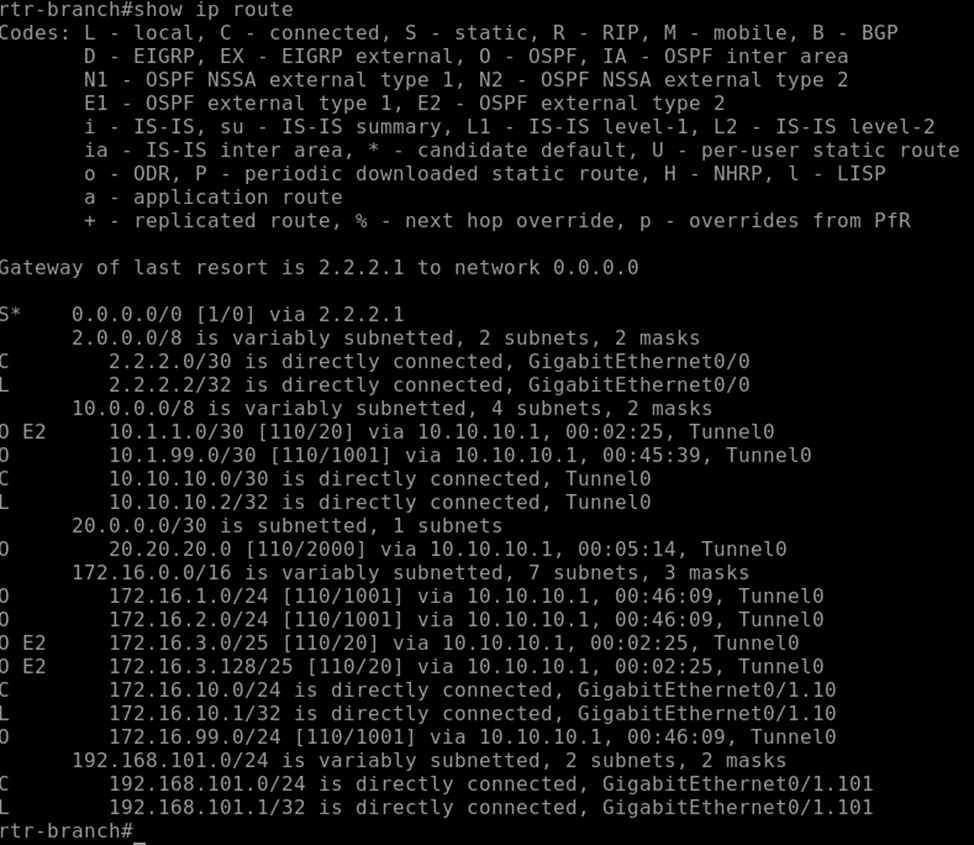
Необходимо зайти на маршрутизаторы, проверить, что было выполнено перераспределение маршрутов между протоколами динамической маршрутизации OSPF и EIGRP, для этого требуется выполнить команды «show ip route».
На RTR-IS-LAN:
На RTR-IS-Edge:
На RTR-Main:
На RTR-Branch:
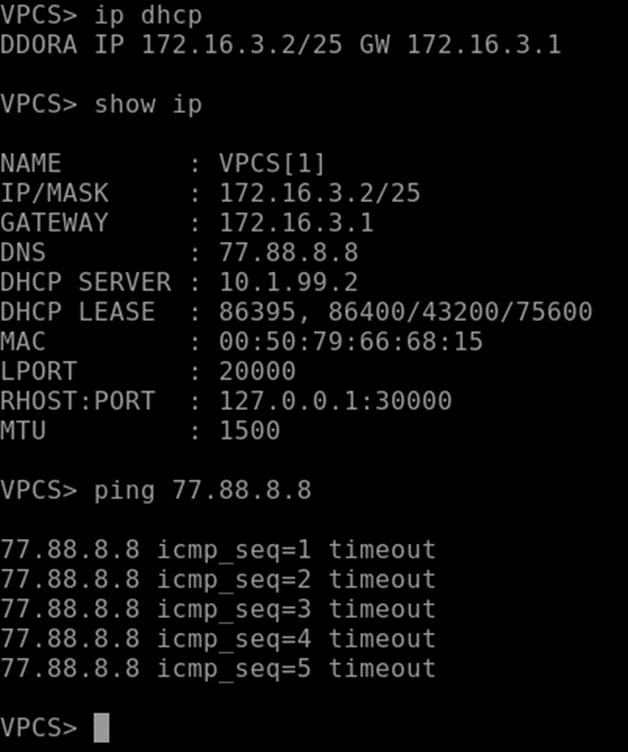
Если соседство было установлено, то можно c узлов PC-IS-1 и PC-IS-2 выполнить запрос на DHCP-конфигурации:
На PC-IS-1:
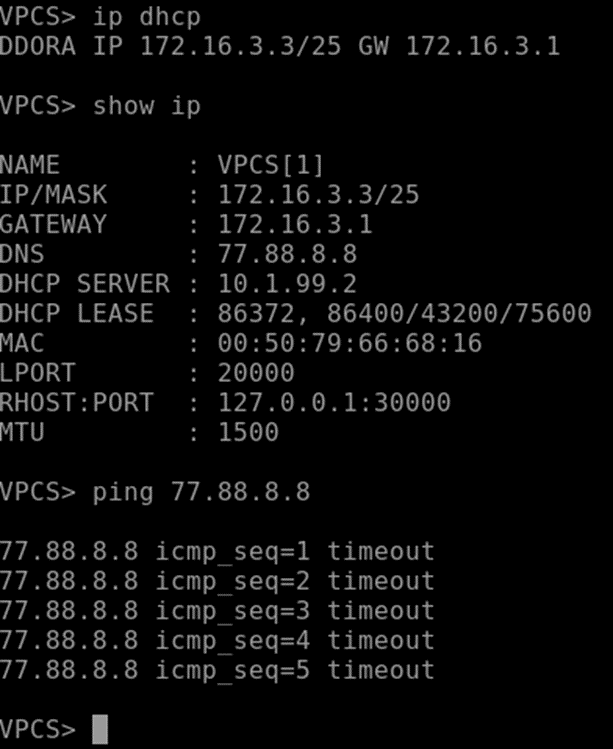
На PC-IS-2:
На PC-IS-Admin:
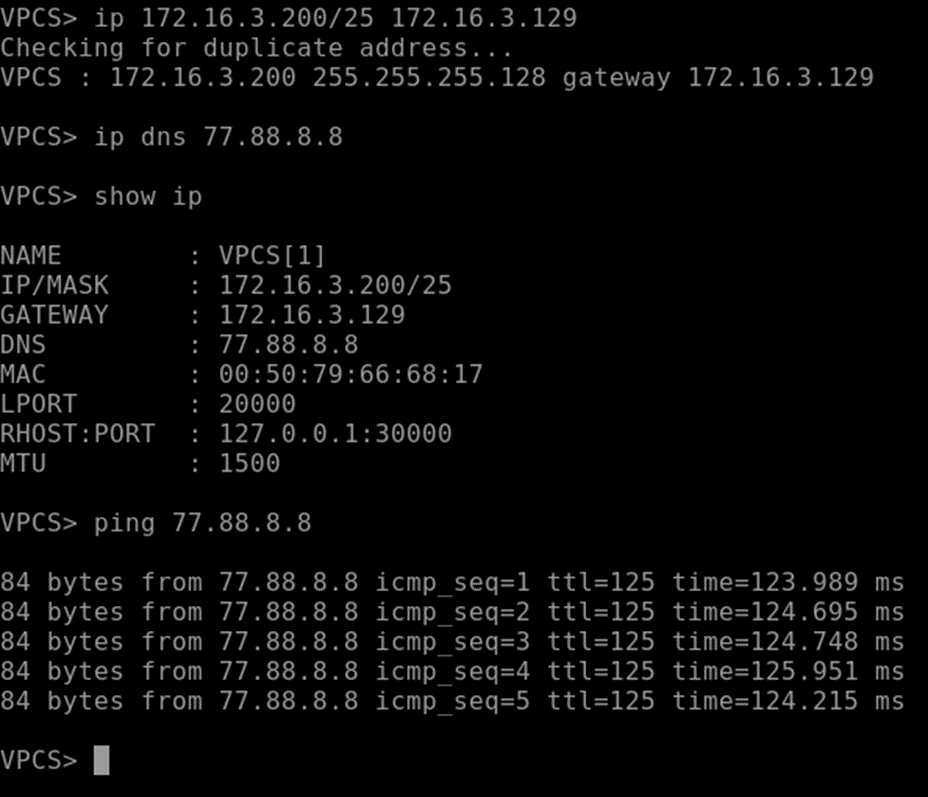
Обратите внимание, что после PC-IS-1 и PC-IS-2 не должны выходить в Интернет, поскольку они должны быть изолированы от Интернет. Хотя фактически не было применено правил, которые фактически бы изолировали данные узлы от Интернет. Доступ у них отсутствует по той причине, что не выполняется NAT-преобразование.
В свою очередь, с PC-IS-Admin выход в Интернет должен присутствовать!